کلید اختصاصی سایت
از پنل آنتیفراد یک Site Key بسازید؛ کلید هر دامنه جداست و نباید در کد سرور یا مخزن عمومی قرار بگیرد.
از دریافت کلید تا نصب اسکریپت و دیدن اولین رویداد؛ مسیر استفاده از آنتیفراد را ساده و قدمبهقدم پیش ببرید.
قبل از کپیکردن کد، دامنه، کلید، رضایت و محیط اجرا را مشخص کنید تا گزارشها از همان روز اول قابل اتکا باشند.
از پنل آنتیفراد یک Site Key بسازید؛ کلید هر دامنه جداست و نباید در کد سرور یا مخزن عمومی قرار بگیرد.
دامنهٔ اصلی و مسیرهایی را که باید پایش شوند ثبت کنید. برای staging کلید جداگانه بسازید.
utm_source، utm_medium و utm_campaign را در کمپینها یکدست نگه دارید تا گزارش منبع قابل مقایسه باشد.
اگر رضایت کاربر لازم است، SDK را بعد از رضایت فعال کنید و دادههای فرم و IP را طبق سیاست نگهداری تنظیم کنید.
برای سایتهای HTML، PHP و Next.js؛ تگ را فقط یکبار در layout اصلی قرار دهید.
دیدن کد تگ و محل قرارگیریپکیج را نصب کنید، Site Key را از env بخوانید و init را یکبار در ریشهٔ برنامه اجرا کنید.
دیدن دستور نصب و نمونه کدافزونهٔ رسمی را نصب کنید و کلید، رضایت و رویدادهای فعال را در تنظیمات وارد کنید.
دیدن مراحل تنظیم افزونهیک Custom HTML Tag بسازید و آن را با تریگر Consent Initialization منتشر کنید.
دیدن تنظیم تگ و تریگرتگ را یکبار در <head> یا layout اصلی بگذارید. اگر رضایت لازم است، آن را بعد از signal رضایت لود کنید. Site Key را در کد عمومیِ قابلاستفاده برای دامنه نگه دارید، نه در فایل secrets سرور.
پکیج را در build نصب کنید، کلید را از متغیر محیطی public بخوانید و init() را در ریشهٔ برنامه یا layout اجرا کنید. در SPA هنگام تغییر route فقط page view را به SDK بسپارید و instance تازه نسازید.
اگر سایت SSR است، این کد را فقط در سمت browser اجرا کنید و Site Key را در bundle عمومیِ دامنهٔ مجاز قرار دهید.
افزونهٔ رسمی را از بخش افزونهها نصب و فعال کنید. این روش برای تیم محتوا و سایتهای WooCommerce مناسب است و تگ را در تمام صفحههای مجاز مدیریت میکند.
افزونهٔ Jaygah Anti-Fraud را از Plugins → Add New نصب کنید.
در Anti-Fraud → Connection دامنه و Site Key را وارد کنید.
Consent mode، محیط production و صفحههای مستثنا را تعیین کنید.
ذخیره کنید، کش را پاک کنید و با Health Check دریافت event را تست کنید.
یک Custom HTML Tag بسازید، اسکریپت نصب مستقیم را قرار دهید و تریگر را روی Consent Initialization یا All Pages بگذارید. در Preview، یک event آزمایشی بفرستید و بعد Submit کنید.
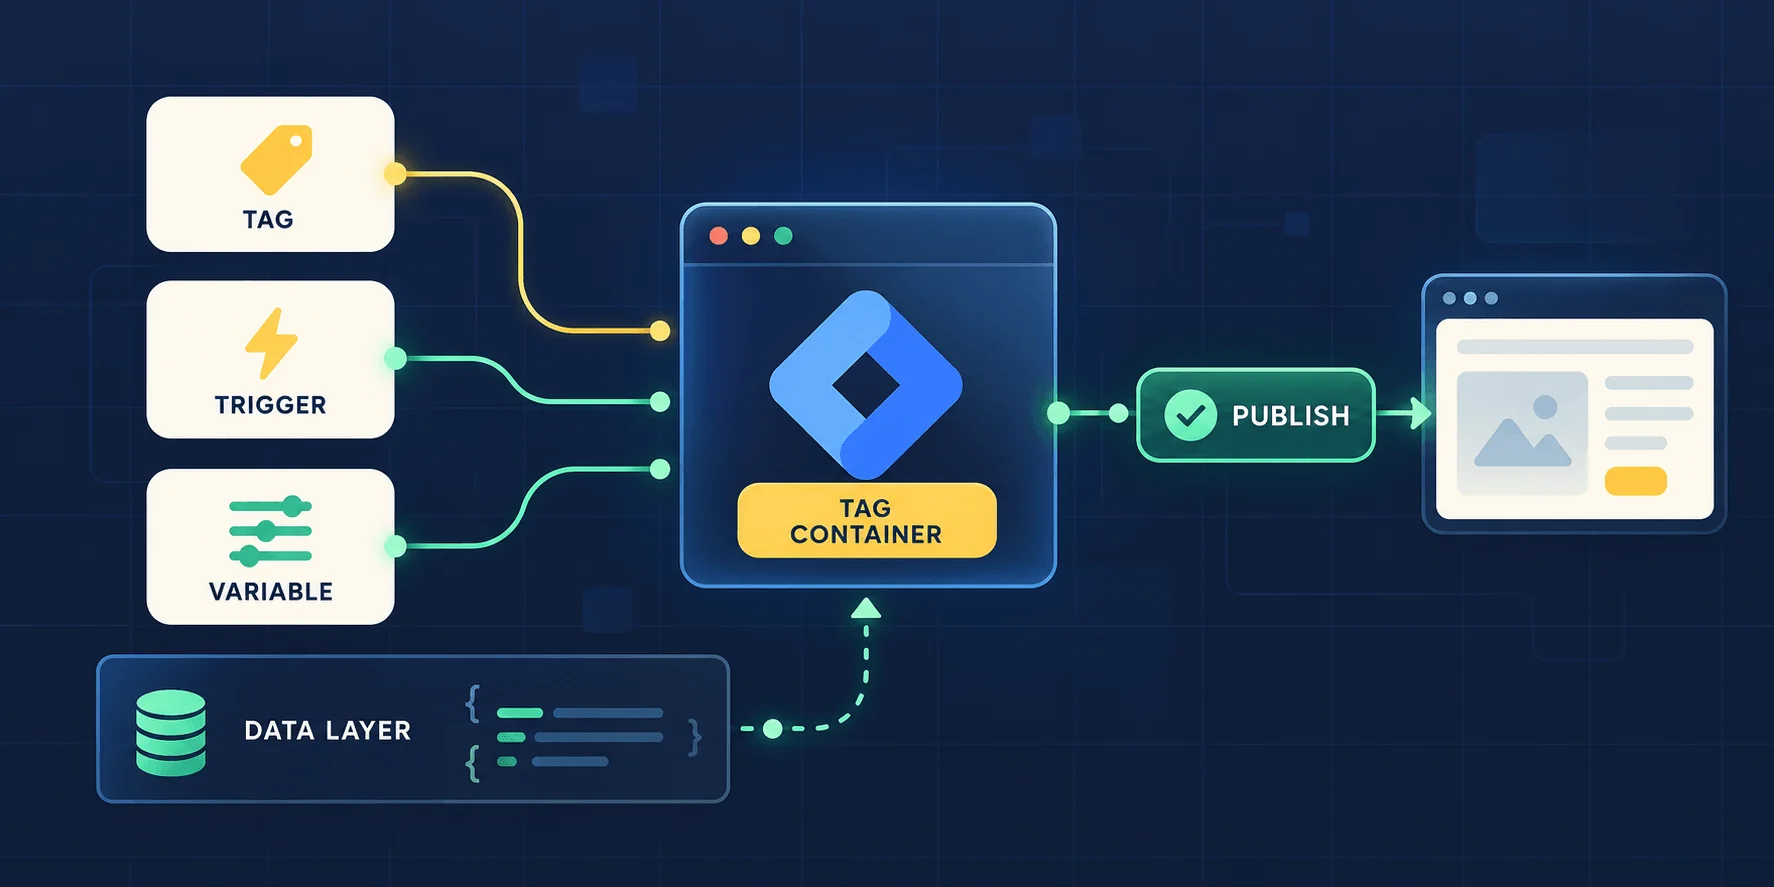
در پنل، دامنهٔ production و در صورت نیاز staging را اضافه کنید و Site Key بگیرید.
نصب مستقیم، SDK، وردپرس یا GTM را مطابق ساختار سایت انتخاب کنید؛ کد را دوبار در یک صفحه نگذارید.
صفحه را در حالت ناشناس باز کنید، یک کلیک و اسکرول انجام دهید و در پنل وضعیت «دریافت شد» را ببینید.
UTM، referrer، دستگاه و وضعیت رضایت را کنترل کنید؛ اگر داده ناقص است، قبل از قانونگذاری نصب را اصلاح کنید.
اثر قانون را روی دادهٔ گذشته ببینید، false positive را بسنجید و بعد از تأیید، اعلان یا اقدام کنترلی را روشن کنید.
تنظیمات پیشنهادی امن را شروع کنید و فقط وقتی دادهٔ کافی دارید سراغ قانون سفارشی بروید. هر تغییر باید preview، تعداد hit، false positive و امکان بازگشت داشته باشد.
آسان برای شروع، متعادل برای استفادهٔ روزمره، سختگیرانه برای کمپینهای حساس یا سفارشی برای قانونهای ترکیبی.
زمان ماندن، سرعت کلیک، تکرار IP/دستگاه، منبع، UTM، کشور و کیفیت تجربهٔ صفحه را با هم بسنجید؛ یک سیگنال بهتنهایی حکم تقلب نیست.
فقط ثبت، هشدار، ورود به صف بررسی یا مسدودسازی موقت ۲، ۸، ۱۲، ۲۴، ۳۶ یا ۴۸ ساعته. قبل از اجرا Preview بگیرید.
اعلان داخل پنل یا تلگرام/بله، حداقل سطح ریسک، rate limit رویدادهای تکراری و سطح دسترسی اعضای تیم را مشخص کنید.
Timezone، بازهٔ پیشفرض، مدت نگهداری، سطح نمایش IP و حذف دادههای حساس فرم را تنظیم کنید و تغییرات را در audit log نگه دارید.
وضعیت دریافت event، آخرین heartbeat، خطای اتصال، نسخهٔ SDK و دامنههای مجاز را قبل از فعالسازی قانون بررسی کنید.
بازهٔ زمانی را انتخاب کنید و با فیلتر منبع، کمپین، صفحه، دستگاه و وضعیت ریسک به جزئیات برسید. نمودار را با جدول رویدادها تطبیق دهید.
آشنایی با داشبورد و گزارشهاورودیهای Google Ads، یکتانت، referral و سایر کانالها را با UTM مقایسه کنید.
صفحهٔ ورود، مسیر بعدی، خروج و زمان تقریبی حضور را کنار هم ببینید.
امتیاز ریسک و علتهای مؤثر را ببینید؛ برچسبها تشخیص قطعی انسان یا بات نیستند.
هشدار، بررسی، بلاک موقت و بازشدن دوباره را در گزارش اتفاقات دنبال کنید.
راهاندازی SDK، افزونهٔ وردپرس، تست event و تنظیمات محافظت را یکجا بخوانید
سؤال دیگری داری؟
دریافت مشاوره رایگانSite Key را بسازید، یکی از مسیرهای نصب را انتخاب کنید و قبل از فعالکردن قانون، اولین event را در Health Check ببینید.
بررسی بستهها و شروع پایش